社労士はAIに顧問先の個人情報を渡していい?|「法律」と「顧問契約」の2つで判断し、覚書に書く5項目
この記事は、YouTube「事業者向けのClaude Code・Codex活用術」の動画の内容を文字でまとめたものです。画面の操作も含めて見たい方は、上の動画をどうぞ。 YouTubeで見る ↗
社労士が顧問先の個人情報をAIに渡していいかは、2つに分けて判断します。「法律上、認められているか」と「顧問先との契約上、認められているか」です。この2つをクリアしていれば渡して大丈夫、確認しないまま渡すのは避ける、というのがみやっち🧑💻(株式会社AI Orchestra代表)の答えです。
8月と10月に、社労士向けのAI勉強会に講師として呼んでいただき、2回ともこの「顧問先の個人情報を、AIに渡していいんですか?」という問いが出ました。11月1日(日)に公開したYouTube動画でこの答えを話し、この記事はその内容を、検索から来た方が文字で読めるように整理したものです。
判断の2軸とは: 「法律」はすべての事業者が守る共通のルール、「顧問契約」は顧問先ごとの取り決めです。同じ「個人情報をAIに渡していいか」という問いでも、どちらの話かで確認する相手と対策が変わります。2つを混ぜたまま考えると、何を確かめれば進めていいのかが見えなくなります。
法律上の問題: マイナンバーはそのまま入力しない
法律は、各事務所や顧問先の判断にかかわらず、すべての事業者が守らなければならない共通のルールです。
社労士の業務で真っ先に気になるのはマイナンバーでしょう。マイナンバーは、マイナンバー法によって利用目的や第三者への提供が厳しく制限されています。そのため、外部のAIサービス側が番号を取り扱えない状態になっていると言えない限り、マイナンバーをそのまま入力するのは避けるのが現実的です。
法律の解釈そのものは、この記事で言い切れる範囲を超えます。個別のケースでどこまで扱えるかは、顧問の弁護士など専門家に確かめてください。
顧問契約の問題: 既存の契約を確かめ、必要なら覚書を1枚交わす
顧問契約は法律とは違い、それぞれの顧問先とどんな取り決めをしているかという話です。
昔からお付き合いのある顧問先との契約は、生成AIがこれほど普及する前に結んだものが多いはずです。当然、顧問先から預かった情報を外部のAIサービスで処理することまでは、想定されていないケースが多いと思います。
そこで、本格的にAIを使うなら、既存の顧問契約を確認し、必要なら覚書を1枚交わすのが現実的です。覚書に書いておくのは次の5つです。
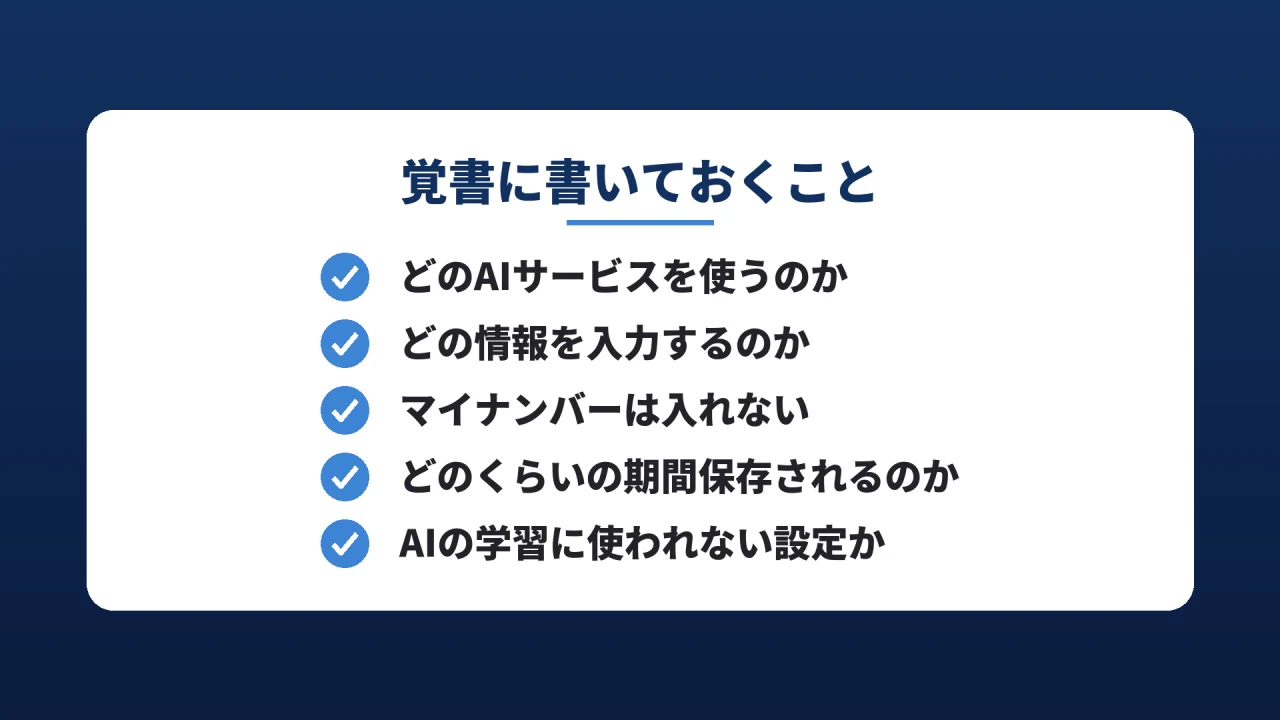
- どのAIサービスを使うのか
- どの情報を入力するのか
- マイナンバーは入れない
- 入力した情報が、どのくらいの期間保存されるのか
- AIの学習に使われない設定になっているか
5つのうち3つ目は、上の「法律」の話を契約の側でも明文にしておく項目です。4つ目と5つ目は、使うAIサービスの規約と設定で中身が決まるので、覚書を書く前に規約を読んでおきます。覚書の文言そのものは、扱う情報や既存の契約の内容で変わります。書面に手を入れるときは、弁護士などの専門家に確認してください。
全顧問先と一斉に交わさなくていい
すべての顧問先と一斉に覚書を交わすのは、実務上なかなか難しいと思います。まずは、AI活用に理解のあるスタートアップやIT企業などの顧問先から始めて、徐々に対象を広げていく。この段階的な進め方が現実的です。
顧客との契約・規約に「この情報をAIで処理する」と明記しておく考え方は、AIに顧客情報を入れていい?でも、士業・受託業全般の話として整理しています。この記事は、それを社労士の顧問契約に当てはめ、覚書に書く項目まで落とした版です。
顧問先に「AIはセキュリティが心配」と言われたら、4つの論点に分ける
顧問先とAI活用を進めようとすると、情報漏洩のリスクを心配されることがよくあります。個人情報の流出や不正アクセスのニュースが毎日のように流れているので、当然の懸念です。
ここで大事なのは、相手が具体的に何を心配しているのかをはっきりさせることです。「AIはセキュリティが怖い」と言われて、漠然と「大丈夫ですよ」と返しても、何を不安に思っているのかが分からないままなので、なかなか納得してもらえません。みやっち🧑💻は、AIのセキュリティの懸念を4つの論点に分けて考えるのがよいと思っています。
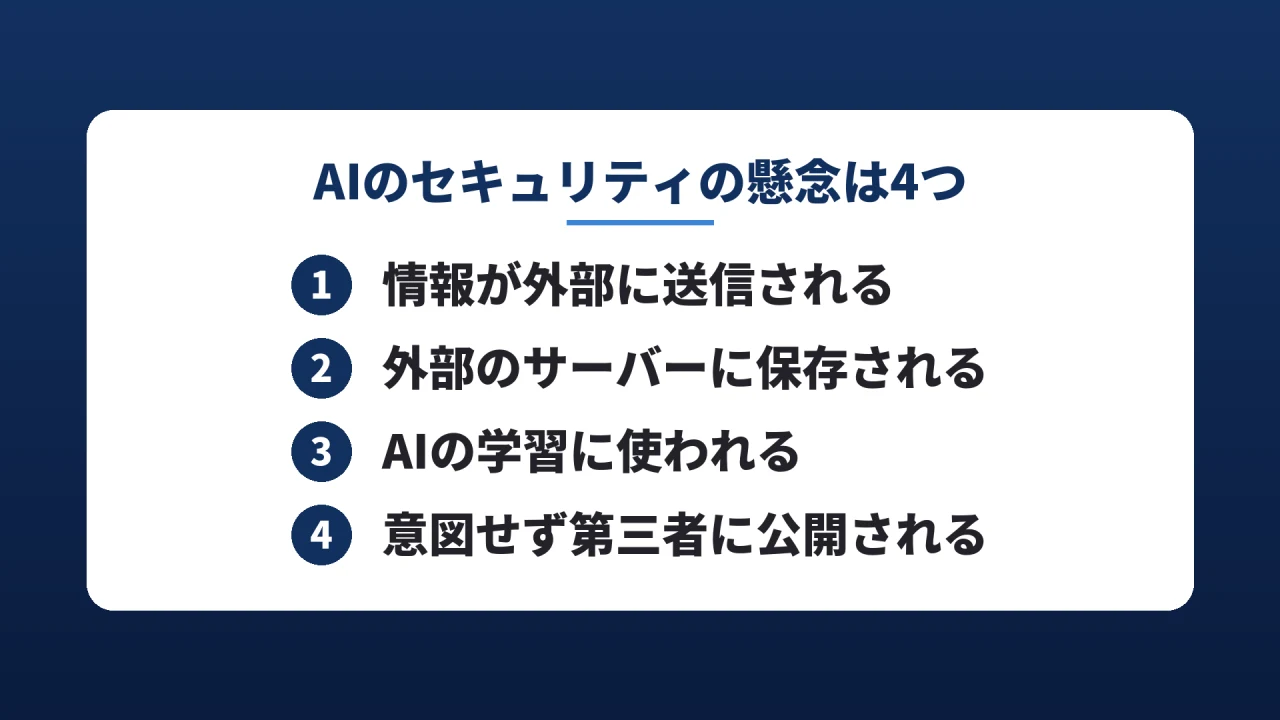
1. 情報が外部に送信されること
Claude CodeやCodexなどのクラウド型AIを使う場合、基本的には外部のサーバーに情報を送ります。社外に情報を送ること自体が問題なら、AIサービス側のセキュリティ対策をいくら説明しても解決になりません。
その場合は、手元のパソコンで動くLLM(ローカルLLM)を検討するか、AIを使わずに手元でプログラムを書いて処理する方法があります。具体的には、データを処理するプログラムをAIに作ってもらい、実際のデータは手元のパソコンでそのプログラムに処理させます。みやっち🧑💻のクライアントでは、検算や突き合わせをこのやり方にして、データを毎回サーバーに送らない仕組みにしています。
2. 送信した情報が外部のサーバーに保存されること
これは「外部に送信されること」とは別の問題です。送ること自体は許容できても、情報がAIサービスのサーバーに残り続けることを心配するケースがあります。
OpenAIやAnthropicでは、利用するサービスやプランによって、データの保存期間や削除の扱いが異なります。使うサービスの規約を確認し、どんな情報が、どこに、どれくらいの期間保存されるのかを整理して、顧問先と合意しておきます。覚書の4つ目の項目は、ここで整理した内容を書く欄です。
3. 送信した情報がAIの学習に使われること
これも非常によくある懸念です。ChatGPT BusinessやClaude Teamなどの法人向けプランは、デフォルトで入力した情報がAIモデルの学習に使われない規約になっています。法人向けプランを適切に使っていれば、比較的説明しやすい論点です。
プランの契約と最初の設定は、ChatGPT Businessの設定とClaude Teamプランの設定にまとめています。規約は変わることがあるので、顧問先に説明する前に、その時点の規約を確かめてください。
4. 情報が意図せず第三者に公開されること
これは、AIサービス側で不正アクセスなどの事故が起きるリスクと、事務所のスタッフが操作を間違えて情報を公開してしまうリスクに分けて考えます。
サービス側の事故については、サービス提供会社のセキュリティ対策や第三者認証、事故が起きたときの対応体制を確認します。一方、事務所側の操作ミスは、事務所の中で対策できることがたくさんあります。
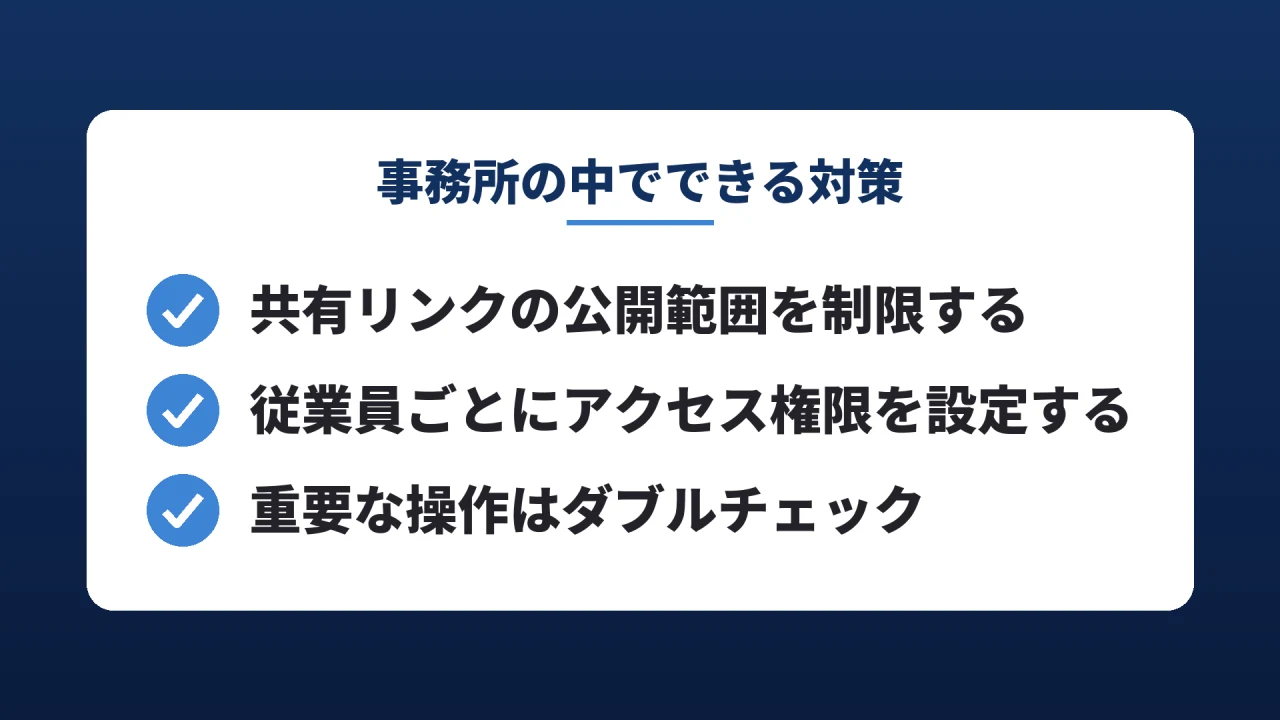
- 共有リンクの公開範囲を制限する
- 従業員ごとに適切なアクセス権限を設定する
- 重要な操作にはダブルチェックを設ける
事務所内のルールと運用体制を整え、どこまで実施しているかを顧問先に具体的に説明できること。それが信頼につながる、とみやっち🧑💻は考えています。
4つの問いで確かめ、一つずつ事実を突き合わせる
セキュリティの懸念とひとくちに言っても、実際にはそれぞれ違う問題です。顧問先から「AIはセキュリティが心配です」と言われたら、こう確かめてみてください。
心配されているのは、情報が外部に送信されることですか? それとも、サーバーに保存されることですか? AIの学習に利用されることですか? あるいは、意図せず第三者に公開されることですか?
そのうえで、相手が懸念している点について一つずつ事実を突き合わせ、対策を考えていきます。セキュリティの議論で重要なのは、漠然とした不安を、具体的に検証できる問題に変えることです。
相手の不安そのものを否定する必要はありません。不安を感情論のままにせず、何がリスクで、どこまで対策できて、何が残るのかを整理する。そうすると、AIを使うか使わないかの二者択一ではなく、どんな条件なら安全に活用できるのか、という建設的な話し合いになります。
個人情報を扱う業務のどこから任せるかを業務単位で線引きする考え方は、AIに個人情報はどこまで入力していい?に書いています。この記事の2軸と4つの論点は、その線引きを顧問先と合意するための確認の順番です。
止まっている理由はAIの性能ではない
勉強会で同じ問いを2回受けて感じたのは、止まっている理由がAIの性能ではなく、「何がクリアになれば進めていいのか」が分からないことにある、ということでした。確認の順番さえ分かれば進められるのに、そこで止まってしまうのは本当にもったいないと思っています。
AIの学校「AI Crew」には、これまで200人以上が参加してくれていて、いちばん多いグループは社労士をはじめとする士業の方です。書類の作成や確認、情報の整理など、社労士の仕事にはAIで効率化できるものがたくさんあります。
法律と契約の確認が済んだら、次の問題は「事務所の中のどの仕事を、どうやってAI化していくのか」です。社労士・税理士・行政書士などの業務のどこから任せるかは、士業のAI活用マップで業務別に整理しています。
よくある質問
マイナンバーをAIに入力してもいいですか
マイナンバーは、マイナンバー法で利用目的や第三者への提供が厳しく制限されています。外部のAIサービス側が番号を取り扱えない状態になっていると言えない限り、そのまま入力するのは避けるのが現実的です。顧問先との覚書にも「マイナンバーは入れない」と書いておきます。
すべての顧問先と覚書を交わさないとAIを使えませんか
一斉に交わすのは実務上難しいので、AI活用に理解のあるスタートアップやIT企業などの顧問先から始めて、徐々に広げていく進め方が現実的です。どの顧問先の、どの情報をAIで扱うのかを決め、その顧問先の契約から確かめていきます。
法人向けプランなら、入力した情報は学習に使われませんか
ChatGPT BusinessやClaude Teamなどの法人向けプランは、デフォルトで入力した情報がAIモデルの学習に使われない規約になっています。ただし学習の論点は4つのうちの1つで、外部への送信・サーバーへの保存・意図しない公開は別に確かめる必要があります。
この記事は、動画で話した考え方を整理したもので、法的助言ではありません。個人情報やマイナンバーの扱い、顧問契約・覚書の文言は、扱う情報や契約の内容で結論が変わります。個別の判断は、顧問の弁護士など専門家に確かめながら進めてください。顧問先への説明の言い回しは、記事の先頭の動画でも話しています。